Dr. Hans-Jürgen Hillmer
Empfehlungen anlässlich der RMA-Konferenz vom 15.10.2026
Für viele Unternehmen hat sich die Bedrohungslage in jüngster Zeit durch Cybercrime, Hackerangriffe und Industriespionage verschärft. Umso wichtiger ist eine gezielte Vorbereitung, um auch in Krisensituationen handlungsfähig bleiben zu können.
Praxis-Info!
Problemstellung
Im Rahmen der RMA-Konferenz Rating/Krisenmanagement vom 15.10.2026 in München wurde neben der Verknüpfung von Rating und Krisenmanagement (dazu bereits Informationen Im BC-Newsletter vom 22.10.2026) als Themenschwerpunkt die Frage behandelt, wie sich Unternehmen auf Cybercrime, Hackerangriffe und Industriespionage vorbereiten und eine dadurch ausgelöste Krise überstehen können. Ergänzend wurde verdeutlicht, warum gute Krisenpläne nicht genügen, um Teams unter Druck wirklich handlungsfähig bleiben zu lassen.
Lösung
Cybercrime bleibt der Top-Risikofaktor für Unternehmen in Deutschland: Gem. aktueller Bitkom-Studie sind 96% der Unternehmen von damit verbundenen Vorfällen betroffen. Cyberangriffe, Ransomware und Industriespionage können also jedes Unternehmen treffen.
1. Vorbereitung von Abwehrmaßnahmen und Verhaltensregeln im Krisenfall
Für den Cybercrime-Experten Dirk T. Schmitt (Managing Partner der Rosenberg Strategic Communications GmbH & Co. KG; er berät als Trusted Advisor Unternehmen in erfolgskritischen Situationen – insbesondere bei strategischer Kommunikation, M&A-Transaktionen, Krisen, Restrukturierungen sowie der Positionierung gegenüber Politik, Medien, Investoren und weiteren Stakeholdern) lautet die Frage nicht mehr, ob ein Unternehmen angegriffen wird, sondern wann. Entscheidend ist deshalb nicht allein die IT-Sicherheit, sondern die Fähigkeit, im Krisenfall schnell, souverän und glaubwürdig zu handeln. In seinem Vortrag ging er deshalb darauf ein, wie Unternehmen ihre Krisenresilienz – also Widerstandsfähigkeit auch unter erschwerten Bedingungen – stärken und einen Cyberangriff erfolgreich bewältigen können.
Zur ohnehin schon schwierigen Bedrohungslage kommt nun hinzu, dass die Künstliche Intelligenz (KI) Angriffe beschleunigt: Beispielsweise wird das Phishing schneller, personalisierbarer und glaubwürdiger; insbesondere senkt der KI-Einsatz die technischen Einstiegshürden. Vom ersten Zugang bis zur doppelten Erpressung unter Abfluss von sensiblen Daten lassen sich mehrere Phasen unterscheiden; es vergehen oft viele Monate vom ersten unbemerkten Zugriff bis zum Erkennengeben der Infiltration (vgl. zum Phasenmodell Abb. 1, Quelle: Vortragsunterlagen Schmitt, S. 10).
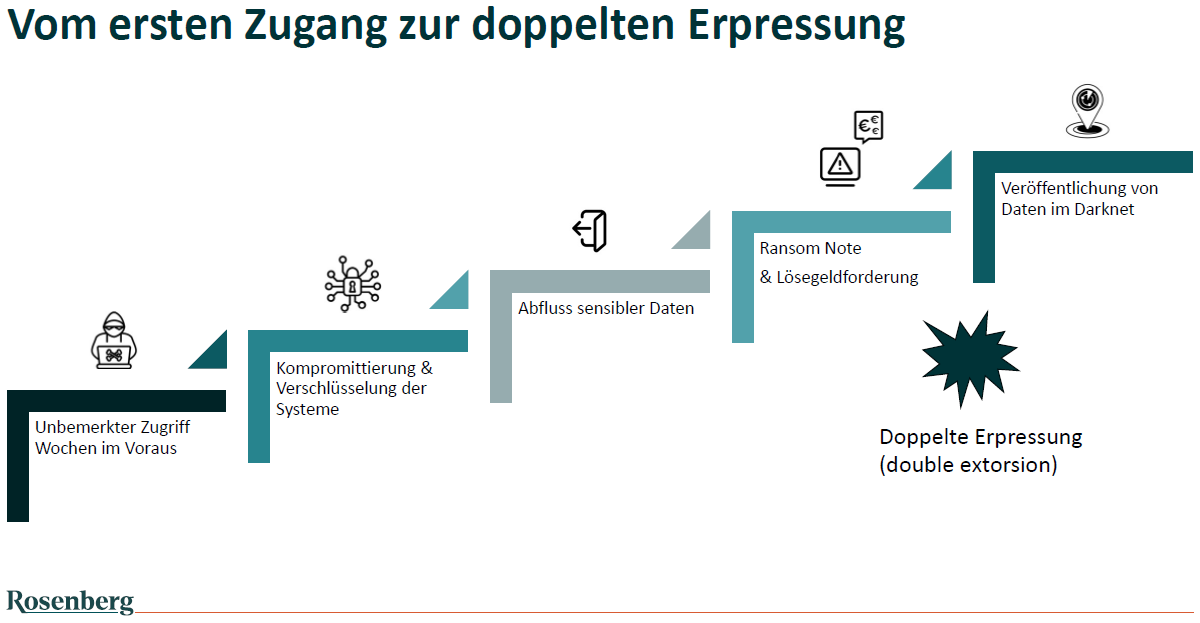
Abb. 1: Vom ersten Zugang bis zur doppelten Erpressung
Gehackte Unternehmen erleben massive Vertrauensverluste bei ihren Stakeholdern insgesamt (Kunden, Auftraggeber, Geschäftspartner, Banken und weitere Anspruchsgruppen). Unternehmen in Insolvenz sind besonders betroffen, weil ihnen Puffer fehlen. Kunden kündigen Verträge und verlangen Schadensersatz. Was kann man tun (ausführlich siehe Abb. 2):
- Krisenkommunikation planen,
- Krisenstab & Rollen festlegen,
- Kommunikationsmaterial vorbereiten (z.B. einfache Kontaktlisten, wer wann zu informieren ist).
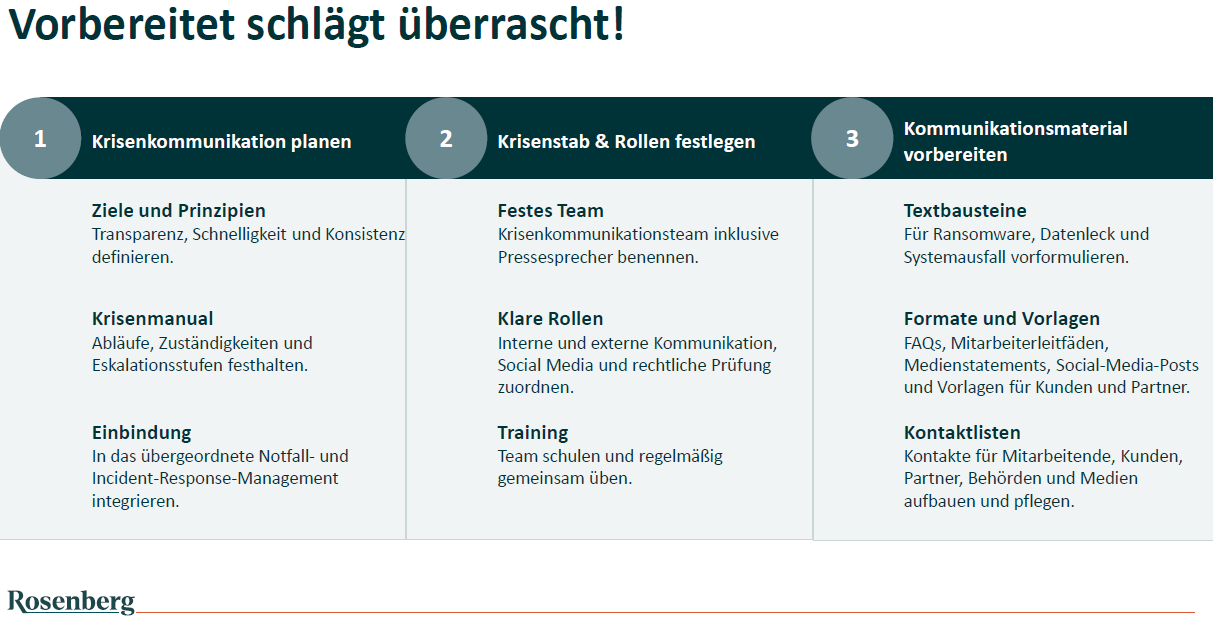
Abb. 2: Vorbereitung schlägt Überraschung (Quelle: Vortragsunterlagen Schmitt, S. 31)
Zu beachten ist die sog. NIS-2-RL (vgl. dazu BC-Newsletter vom 5.3.2026), die Cybersicherheit zur Managementaufgabe macht – mit Haftungsfolgen, wenn mangelnde Vorbereitung nachgewiesen kann. Unternehmen sollen mit dieser Regulierungsmaßnahme zur Prävention angehalten werden.
Erfahrungsgemäß starten, so berichtete Schmitt, 80% bis 90% der Angriffe mit menschlichen Fehlern. Ein Mitarbeiter, der auf einen präparierten Link klickt oder Daten preisgibt, kann jeden Schutz aushebeln. Also kommt es darauf an, durch Schulung Vorfälle zu verhindern, bevor sie entstehen. Eine von Schmitt insoweit präsentierte Checkliste umfasst folgende Bereiche:
- Standardarbeitsanweisungen,
- Krisenmonitor (Frühwarnsystem),
- Sprecher für Medienanfragen usw.,
- vorläufige Stellungnahme,
- regelmäßige Sensibilisierung der Mitarbeiter.
2. Krisenpläne unter Druck
In einem Krisenszenario mit fehlenden Informationen, hohem Zeitdruck und sich schnell verändernder Lage ist die Frage zu stellen, was mit Krisenplänen passiert. Dazu schilderte Peter Markowitz (Senior Consultant, Verismo Consulting GmbH) seine Erfahrungen so: Wenn der Druck steigt, kippt die Zusammenarbeit und Verantwortung diffundiert (zerbröselt, jeder sieht sie beim jeweils anderen); die Kommunikation wird unsauber und Konflikte überlagern das Problem, Tempo und Klarheit gehen verloren.
Die Vorbereitung über Krisenpläne trägt, so warnte Markowitz, nur bis zur Abweichung. Dann ist entscheidend, wie ein Team mit Unsicherheit umgeht. Unter Druck steigt die Aufmerksamkeit, man versucht zu vereinfachen und Muster zu nutzen, um die Reaktion zeitnah auf den Weg zu bringen. Der Einzelne sieht nur einen Ausschnitt der Problematik. Das Team kann ein Bild daraus machen: Ein gemeinsames Lagebild hilft, mehr zu sehen, besser zu verstehen und schneller zu entscheiden.
Insgesamt gesehen zeigte der Vortrag von Markowitz anhand wissenschaftlicher Erkenntnisse und praxisnaher Beispiele, warum psychologische Sicherheit und Non-Technical Skills (nicht-technische Kompetenzen) zu zentralen Faktoren organisationaler Resilienz werden – und wie sich diese durch Simulation wirksam trainieren lassen.
Praxishinweise: - Eine von Schmitt ausgesprochene Warnung stimmt besonders nachdenklich: „Hackerorganisationen professionalisieren sich mit Strukturen wie in Hochleistungsunternehmen.“ Allein für Industriespionage sei von einem Schadenskorridor von 221 bis 280 Mrd. € jährlich auszugehen (Tendenz zunehmend).
- Über weitere Themen der Konferenz (https://rma-ev.org/veranstaltungen/rma-konferenzen/rma-konferenz-rating-krisenmanagement-2026
wurde bereits im BC-Newsletter vom 22.10.2026 berichtet: Unternehmen werden im Hinblick auf ihre Notenbankfähigkeit zertifiziert und erhalten ein Faktenblatt. Das hat die Wirkung eines anerkannten Prädikatsurteils. Zum Einfluss staatlicher Fördermaßnahmen informierte Ludwig Gruber (Inhaber GH Kapital). Das grundsätzliche Problem besteht darin, dass Fördermittel im Rating häufig falsch wirken (mehr dazu siehe BC-Newsletter vom 22.10.2026
|
Dr. Hans-Jürgen Hillmer, BuS-Netzwerk Betriebswirtschaft und Steuern, Coesfeld
BC 12/2026
BC20261206